ISO 27001
Enterprise Cyber Security & Compliance Engineering
Protect your critical business infrastructure and customer data with offensive security penetration testing, HIPAA/SOC-2 readiness audits, and zero-trust security architecture.
Get confidential penetration test proposal & compliance roadmap.
We identify security vulnerabilities before bad actors can exploit them.
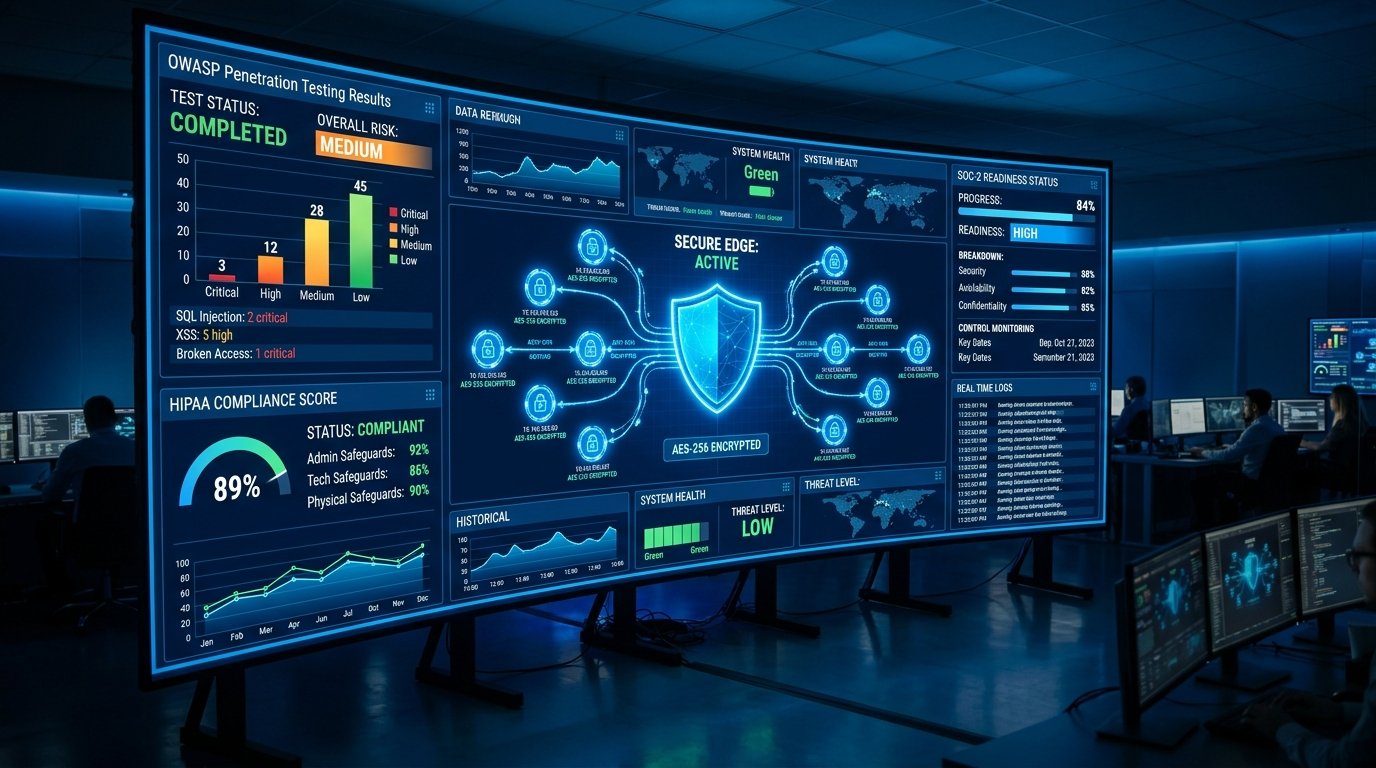
Black-box and white-box security penetration testing for web applications, mobile apps, and cloud APIs following OWASP Top 10 standards.
End-to-end audit preparation, gap analysis, policy documentation, and technical remediation for HIPAA, SOC 2 Type II, and PCI-DSS certification.
Implementing Okta/Auth0 Multi-Factor Authentication (MFA), role-based access control (RBAC), and least-privilege identity access management.
AES-256 encryption at rest and TLS 1.3 encryption in transit, paired with AWS KMS / HashiCorp Vault key rotation management.
Continuous automated vulnerability scanning, dependency CVE alerts, and real-time SIEM log monitoring for threat detection.
Simulated phishing campaigns and employee cyber security training to eliminate social engineering vulnerabilities.
Rigorous black-box penetration testing and automated vulnerability assessments to safeguard enterprise applications against zero-day exploits and data breaches.
We utilize offensive and defensive cyber security scanning tools.